AUDIT Pensijilan Semula ISO/IEC 27001:2013 Di Agensi Antidadah Kebangsaan (AADK) Oleh SIRIM
Dalam era transformasi digital yang serba pantas, aspek keselamatan maklumat dan integriti data menjadi tonggak utama dalam memperkukuh penyampaian perkhidmatan sektor awam. Menyedari kepentingan tersebut, Agensi Antidadah Kebangsaan (AADK) terus komited dalam memastikan tadbir urus keselamatan data sentiasa berada pada tahap tertinggi. Sebagai bukti kesungguhan ini, program Audit Pensijilan Semula ISO/IEC 27001:2013 telah berjaya dilaksanakan di Ibu Pejabat AADK pada 2 hingga 3 Mei 2019 dengan kerjasama badan pensijilan terkemuka negara, SIRIM QAS International Sdn. Bhd.
Pelaksanaan audit ini bermatlamat untuk menilai, mengesahkan, dan memastikan pematuhan berterusan Sistem Pengurusan Keselamatan Maklumat (Information Security Management System – ISMS) di AADK selaras dengan standard antarabangsa ISO/IEC 27001:2013.
—
Kepentingan dan Skop Pelaksanaan Audit Pensijilan Semula ISO/IEC 27001:2013
Proses pensijilan semula ini merupakan satu instrumen penilaian komprehensif bagi menjamin kerahsiaan, integriti, dan ketersediaan (Confidentiality, Integrity, and Availability – CIA) maklumat agensi daripada pelbagai bentuk ancaman siber dan risiko keselamatan.
Sepanjang dua hari sesi pengauditan berlangsung, pasukan juruaudit SIRIM telah memfokuskan penilaian terhadap skop pensijilan yang melibatkan Sistem Pengurusan Keselamatan Maklumat (ISMS) bagi Pengurusan Pusat Data AADK, khususnya bagi pengoperasian Sistem MyAADK di Ibu Pejabat AADK.
Liputan audit secara menyeluruh ini merangkumi beberapa lokasi strategik bagi memastikan keseluruhan ekosistem ICT AADK mematuhi piawaian yang ketat:
– Bahagian Teknologi Maklumat dan Komunikasi (BTMK), Ibu Pejabat AADK: Berfungsi sebagai lokasi utama penilaian kawalan keselamatan, polisi tadbir urus ISMS, serta infrastruktur teknologi maklumat tempatan.
– Pusat Data Sektor Awam (PDSA), Bandar Enstek: Meliputi penilaian infrastruktur sokongan pusat data luar premis bagi memastikan kesinambungan perkhidmatan sistem kritikal.
– Kementerian Dalam Negeri (KDN): Berperanan sebagai lokasi fungsi sokongan yang berkaitan dengan rangkaian integrasi dan kawalan pentadbiran induk.
—
Barisan Panel Penilai Bebas daripada SIRIM
Bagi menjamin ketelusan, profesionalisme, dan objektiviti penilaian, sesi pengauditan ini telah dikendalikan oleh barisan juruaudit bertauliah daripada SIRIM. Pasukan audit diketuai oleh Encik Azran bin Mohammad Ridzuan selaku Ketua Juruaudit, serta dibantu oleh dua orang juruaudit berpengalaman iaitu Puan Suhaila binti Ariffin dan Puan Rohazlin binti Md Yassin.
Sepanjang sesi penilaian, pasukan juruaudit telah menjalankan semakan menyeluruh yang melibatkan pelbagai kaedah pengauditan, termasuk:
1. Pemeriksaan dokumentasi dasar, prosedur operasi standard (SOP), dan rekod kawalan keselamatan maklumat.
2. Temubual secara mendalam bersama pemilik proses dan pentadbir sistem bagi menilai tahap pemahaman serta kefahaman operasi ISMS.
3. Pemeriksaan fizikal dan teknikal ke atas fasiliti pusat data, kawalan capaian pengguna, keselamatan pelayan (server), dan pelan pemulihan bencana (Disaster Recovery Plan).
—
Keputusan Sesi Audit Pensijilan Semula ISO/IEC 27001:2013 dan Mesyuarat Penutup
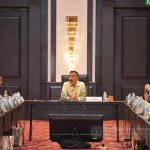
Kemuncak kepada proses pengauditan ini berlangsung semasa Mesyuarat Penutup Audit yang diadakan pada petang 3 Mei 2019 bertempat di Bilik Mesyuarat Petunia, Aras 3, Ibu Pejabat AADK. Mesyuarat penutup ini telah dipengerusikan oleh Pengarah BTMK, Puan Lilian Lou Yang Cheng, yang turut menggalas peranan penting sebagai Pegawai Keselamatan ICT (ICT Security Officer – ICTSO) AADK.
Dalam sesi tersebut, pihak SIRIM telah membentangkan rumusan audit secara terperinci serta berkongsi penemuan positif mengenai keupayaan AADK mengekalkan sistem kawalan maklumat yang mantap. Hasil daripada komitmen jitu yang ditunjukkan oleh pengurusan dan warga kerja agensi, AADK telah berjaya disyorkan untuk Audit Pensijilan Semula ISO/IEC 27001:2013 bagi tahun 2019.
Pencapaian ini mencerminkan keberkesanan pelaksanaan ISMS yang mampan dan berterusan di AADK. Walau bagaimanapun, pihak SIRIM turut merekodkan beberapa cadangan penambahbaikan (Opportunities for Improvement – OFI). Pihak AADK menyambut baik penemuan tersebut dan komited untuk mengambil tindakan pembetulan yang proaktif bagi merapatkan sebarang jurang keselamatan yang dikenal pasti.
—
Memperkukuh Budaya Keselamatan Maklumat Berterusan di AADK
Kejayaan mengekalkan pensijilan standard antarabangsa ini membuktikan bahawa AADK tidak hanya fokus kepada aspek penguatkuasaan dan rawatan antidadah, malah turut menitikberatkan ketahanan infrastruktur digital yang menyokong misi teras agensi.
Pihak pengurusan AADK merakamkan setinggi-tinggi sekalung tahniah dan ucapan penghargaan kepada seluruh warga BTMK serta semua pihak yang terlibat atas komitmen padu, dedikasi, dan kerjasama erat yang diberikan sepanjang program pengauditan ini dijalankan.
Diharapkan agar kejayaan dalam Audit Pensijilan Semula ISO/IEC 27001:2013 ini menjadi pemangkin semangat kepada seluruh warga AADK untuk terus memupuk budaya keselamatan maklumat yang berintegriti tinggi demi memastikan penyampaian perkhidmatan digital sentiasa selamat, andal, dan cemerlang pada masa hadapan.